| Xin chào, Khách |
Bạn cần phải Đăng ký trước khi đăng bài viết trên diễn đàn.
|
| Thông kê diễn đàn |
» Thành viên: 475,416
» Thành viên mưới nhất: MicheleFar
» Chủ đề: 488,306
» Bài viết: 544,706
Thống kê đầy đủ
|
| Thành viên Online |
Hiên tại có 1692 thành viên online.
» 1 Thành viên | 1684 Khách
Applebot, Baidu, Bing, Facebook, Google, Twitter, Yandex, carleast13
|
|
|
| Cách nào bảo vệ tài khoản trực tuyến khỏi tin tặc? |
|
Đăng bởi: maybomtangap - 09-17-2013, 03:22 AM - Diễn đàn: Tin công nghệ
- Không có trả lời
|
 |
Nhiều người nói rằng tài khoản trực tuyến của họ bị “hack”, nhưng chính xác quá trình đó diễn ra như thế nào? Sự thực có phải là những tài khoản đó bị đánh cắp bằng những cách tương đối đơn giản mà những kẻ tấn công không cần đến công nghệ tối tân?

Việc hiểu được lý do tại sao tài khoản của bạn bị tấn công có thể giúp bạn giữ an toàn cho tài khoản của mình và biết cách ngăn chặn việc bị tấn công.
Sử dụng lại mật khẩu
Hầu hết mọi người thường sử dụng cùng một mật khẩu cho nhiều tài khoản khác nhau. Điều này là cực kỳ nguy hiểm. Nhiều trang web thậm chí lớn và nổi tiếng như LinkedIn và eHarmonyđã bị lộ cơ sở dữ liệu mật khẩu trong vài năm vừa qua. Cơ sở dữ liệu về mật khẩu bị tiết lộ cùng với tên người dùng và địa chỉ email có thể dễ dàng truy cập trực tuyến.
Những tin tặc có thể dùng thử kết hợp địa chỉ email, tên người dùng và mật khẩu trên những trang web khác và truy cập vào nhiều nhiều tài khoản. Tái sử dụng mật khẩu cho tài khoản email của bạn thậm chí còn đặt bạn vào nguy hiểm hơn nữa bởi lẽ khi tài khoản email của bạn được sử dụng để thiết lập lại tất cả các mật khẩu khác nếu một tin tặc dành được quyền truy cập nó.
Do đó, bạn nên sử dụng các mật khẩu khác nhau cho các dịch vụ khác nhau. Ứng dụng quản lý mật khẩu sẽ hỗ trợ bạn việc ghi nhớ các mật khẩu.
Keylogger
Keylogger là phần mềm độc hại có thể chạy nền và có khả năng theo dõi mọi thao tác nhấn phím quan trọng mà bạn thực hiện. Phần mềm này thường được sử dụng để thu thập dữ liệu nhạy cảm như số thể tín dụng, mật khầu tài khoản ngân hàng trực tuyến và các thông tin quan trọng khác. Sau đó, nó gửi những dữ liệu đã thu thập được đến cho tin tặc thông qua Internet.
Phần mềm độc hại này có thể xâm nhập vào máy tính qua các lỗ hổng. Ngoài ra, chúng cũng thường giả mạo thành các phần mềm khác. Ví dụ, bạn có thể tải về một công cụ của bên thứ ba cho một trò chơi trực tuyến. Công cụ này có thể chứa phần mềm độc hại, nó thu thập mật khẩu trò chơi và gửi cho tin tặc qua Internet.
Hãy sử dụng một phần mềm diệt virus tốt, giữ cho phần mềm của mình luôn được cập nhật và tránh tải vềphần mềm không đáng tin cậy.
Kỹ thuật xã hội
Những tin tặc cũng thường sử dụng thủ đoạn kỹ thuật xã hội để truy cập tài khoản của bạn. Phishing là một hình thức thường thấy của kỹ thuật xã hội. Những tin tặc đóng giả một ai đó và yêu cầu bạn cho họ biết mật khẩu. Trong trường hợp này, một số người dùng sẵn sàng tiết lộ mật khẩu của mình. Dưới đây là một số kỹ thuật xã hội:
• Bạn nhận được một email tự xưng là được gửi từ ngân hàng, đường dẫn trong email hướng bạn tới một trang web ngân hàng giả mạo và yêu cầu điền tài khoản và mật khẩu.
• Bạn nhận được một tin nhắn trên Facebook hay bất kỳ mạng xã hội nào khác tự xưng là tài khoản của nhân viên Facebook, yêu cầu gửi mật khẩu để xác nhận tài khoản của chính bạn.
• Bạn truy cập một trang web hứa hẹn cung cấp cho bạn điều gì đó có giá trị chẳng hạn như các trò chơi miễn phí hoặc các phần thưởng trong các trò chơi trực tuyến. Để có được phần thưởng giả này, trang web giả mạo này yêu cầu bạn phải nhập tài khoản và mật khẩu.
Hãy suy nghĩ cẩn thận trước khi trao mật khẩu của bạn cho ai đó, đừng nhấp vào đường dẫn trong email mà dẫn bạn tới trang web ngân hàng, đừng đưa mật khẩu cho bất kỳ ai liên hệ với bạn và yêu cầu được biết nó và không đưa thông tin tài khoản lên các trang web không đáng tin cậy, đặc biệt là những trang web cho bạn quá nhiều lợi ích
Trả lời những câu hỏi bảo mật
Mật khẩu thường được thiết lập lại bằng cách trả lời câu hỏi bảo mật. Câu hỏi bảo mật đều là những câu hỏi vô cùng đơn giản như "Bạn sinh ra ở đâu?", "Bạn học trường trung học nào?"… Những thông tin này thường rất dễ tìm trên các trang web mạng xã hội truy cập công khai và nếu được hỏi hầu hết mọi người đều sẵn sàng cho biết họ học trường trung học nào. Với việc có được thông tin dễ dàng như vậy,tin tặc thường thiết lập lại mật khẩu và truy cập vào tài khoản của bạn.
Tốt nhất, bạn nên sử dụng câu hỏi bảo mật với câu trả lời khó đoán. Một số trang web đã ngăn chặn những kẻ truy cập vào tài khoản bằng cách trả lời câu hỏi bảo mật, nhưng một số trang web khác vẫn không làm như vậy.
Tải khoản email và thiết lập lại mật khẩu
Nếu một tin tặc sử dụng bất kỳ một trong những phương thức ở trên vàtruy cập tài khoản email của bạn thì bạn đang gặp rắc rối khá lớn. Tài khoản email thường có chức năng như tài khoản trực tuyến chính của bạn.
Tất cả các tài khoản khác mà bạn sử dụng đều liên quan tới tài khoản email và bất cứ ai có quyền truy cập tài khoản email của bạn đều có thể dùng nó để thiết lập lại mật khẩu của các tài khoản mà bạn đăng ký trên các trang web khác với địa chỉ email này.
Do vậy, bạn nên bảo mật tài khoản email một cách tốt nhất có thể. Bạn nên sử dụng một mật khẩu duy nhất cho nó và bảo vệ mật khẩu này một cách cẩn thận.
Tóm lại, khi tài khoản của một ai đó bị tấn công, rất có thể họ thường sử dụng lại mật khẩu,vô tình cài đặt keylogger hoặc đưa thông tin của họ cho những kẻ tấn công bằng mẹo kỹ thuật xã hội. Tài khoản của họ cũng có thể bị xâm nhập do dùng câu hỏi bảo mật quá dễ đoán.
Nếu bạn sử dụng các biện pháp bảo mật thích hợp, không dễ để ai đó đánh cắp tài khoản của bạn. Sử dụng xác thực hai yếu tố cũng có thể giúp đỡ bạn gây khó khăn cho tin tặc.
(Theo VnMedia)
|

|
|
| Chân dung hacker trộm 300 triệu USD từ thẻ ATM |
|
Đăng bởi: maybomtangap - 09-17-2013, 03:21 AM - Diễn đàn: Tin công nghệ
- Không có trả lời
|
|
Theo trang tin CNET, Dmitriy Smilianets bị cáo buộc tham gia vào các kế hoạch ăn cắp số thẻ tín dụng và thẻ ghi nợ, gây ra tổn thất hơn 300 triệu USD cho các công ty Mỹ và châu Âu.
Dmitriy Smilianets, 29 tuổi bị buộc tội chủ mưu đường dây đánh cắp và truy cập trái phép vào nhiều tài khoản tín dụng. Tên này đã tham gia các cuộc tấn công vào dữ liệu của nhiều công ty nổi tiếng như hệ thống bán lẻ Heartland Payment, 7-Eleven, JetBlue Airways và JC Penny. Theo CNET, hiện Smilianets và đồng bọn được cho là đã lấy đi từ các công ty này số tiền tổng cộng hơn 300 triệu USD.

Chân dung Dmitriy Smilianets, kẻ đánh cắp hơn 160 triệu số thẻ tín dụng, gây thiệt hại hơn 300 triệu USD
Nhóm tin tặc đã "ghé thăm" các cửa hàng của các nhà bán lẻ kể trên và tìm ra các lỗ hổng trong hệ thống thanh toán. Sau đó nhóm hacker đã cài đặt phần mềm chứa mã độc trên nhiều hệ thống máy tính của các công ty kể trên nhằm mở ra một cánh "cửa hậu" để thâm nhập vào hệ thống. Chúng còn được cho là đã sử dụng máy tính trên toàn thế giới để lưu trữ các phần mềm độc hại, đánh cắp dữ liệu và tung ra các cuộc tấn công mạng.
Sau khi thu được số thẻ tín dụng, các dữ liệu trên thẻ sẽ được nhóm hacker bán cho những nhóm tội phạm khác trên toàn khắp thế giới để ghi những dữ liệu này vào các thẻ nhựa trắng. Các thẻ tín dụng giả này có thể được sử dụng để rút hàng ngàn USD từ các tài khoản của nạn nhân thông qua máy ATM.
Theo Reuters, nhóm hacker này còn xâm nhâp vào các máy chủ của sàn chứng khoán NASDAQ, nhưng thông tin này không được công bố cho đến khi được FBI tiết lộ. Hãng tin Reuters cũng cho biết phạm vi bị tấn công tại NASDAQ không bao gồm các sàn giao dịch chứng khoán nên các tin tặc hiện chưa nhận được bất kỳ số tiền nào từ cuộc tấn công này này.
|
|
|
|
| Mỹ coi Android là ‘mối đe dọa’ |
|
Đăng bởi: maybomtangap - 09-17-2013, 03:20 AM - Diễn đàn: Tin công nghệ
- Không có trả lời
|
|
Android có quá nhiều lỗ hổng bảo mật và thường xuyên bị tin tặc nhòm ngó khiến Chính phủ Mỹ cũng phải lo sợ khi tiếp xúc.

Trang Public Intelligence vừa công bố một bản nghiên cứu của chính Bộ An ninh Nội địa (DHS) và Sở Tư pháp Mỹ (FBI) nhằm cảnh báo nhân viên của chính phủ nước này về những nguy hại tiềm ẩn bên trong hệ điều hành Android. Theo đó, 79% mã độc trên các hệ điều hành di động hướng tới Android, trong khi chỉ có 0,7% ở trên iOS.
Bản báo cáo này thậm chí còn gọi Android là "mục tiêu chính cho các mã độc”. Đứng sau nó chỉ không ai khác là hệ điều hành cũ kỹ của Nokia là Symbian với 19%. Blackberry và Windows Mobile chỉ “hấp dẫn” có 0,3% mã độc.

Trong quan điểm của DHS và FBI, phân mảnh chính là vấn đề lớn nhất của Android. Rất nhiều thiết bị Android hiện nay vẫn sử dụng các phiên bản hệ điều hành cũ kỹ, thiếu công cụ bảo mật, nhưng vì hạn chế về cấu hình hoặc không được nhà sản xuất hỗ trợ nên không được cập nhật phần mềm. Điều này tạo cơ hội cho tin tặc nhắm vào những lỗ hổng cũ mà người dùng không có cách xoay sở nào cả.
Bên cạnh đó, sự phổ biến cũng là yếu điểm của Android. Với số lượng người dùng khổng lồ, chẳng lạ gì khi giới tin tặc nhắm vào hệ điều hành này để phân tán mã độc một cách nhanh chóng. Các phương án tấn công Android vẫn được coi là cũ rích, gồm tin nhắn, đường dẫn lừa đảo, tích hợp mã độc vào ứng dụng giả mạo và thậm chí là lợi dụng chính chợ ứng dụng Play Store, nhưng Google lại không có biện pháp phòng tránh hiệu quả nào.
Chốt lại, DHS và FBI khuyến cáo nhân viên của chính phủ Mỹ không nên sử dụng thiết bị Android thông thường nếu chưa có sự can thiệp của các chuyên gia bảo mật, cho dù chúng có hấp dẫn đến đâu. Có lẽ, với những người đề cao tính bảo mật cũng nên cân nhắc kỹ khi sử dụng Android.
|
|
|
|
| Bị FBI bắt khi bán dữ liệu hai siêu máy tính của Mỹ |
|
Đăng bởi: maybomtangap - 09-17-2013, 03:19 AM - Diễn đàn: Tin công nghệ
- Không có trả lời
|
|
Một hacker 24 tuổi ở Mỹ hiện đang đối mặt với án tù 18 tháng sau khi bị FBI bắt trong lúc đang cố gắng bán thông tin truy cập vào hai siêu máy tính của nước này.

Với tên gọi Andrew James Miller, tin tặc này từng đột nhập thành công vào hệ thống thông tin của nhiều hãng lớn như American Express, Yahoo. Adobe, Google, WordPress bằng cách hack và cài phần mềm theo dõi bàn phím vào máy tính của nhân viên những công ty này. Trong vụ án khiến Miller bị bắt, thủ phạm muốn bán cho FBI thông tin truy cập vào tài khoản quản trị của hai siêu máy tính đặt tại Phòng nghiên cứu Khoa học Máy tính trực thuộc Bộ năng lượng Hoa Kì. Miller đòi FBI trả 50.000$ cho thương vụ này, và tất nhiên FBI không bao giờ chi ra số tiền đó.
Trong đoạn chat với mật vụ, Miller khoe rằng anh ta có được thông tin truy cập vào các siêu máy tính là nhờ hack vào hệ thống của một trường đại học ở Nhật, nơi được phép kết nối vào hai cỗ máy này. Trước đó Miller cũng từng bán cho mật vụ FBI tài khoản truy cập vào mạng lưới của cửa hàng Domino's Pizza Mỹ cùng nhiều nơi khác với chi phí trên 2200$. Thủ phạm cũng từng tiết lộ anh ta có thể truy cập được vào các siêu máy tính ở Đại học Harvard và Đại học California
Miller sử dụng nickname "Green" khi lên mạng và anh ta là một thành viên của nhóm hacker Underground Intelligence Agency (UIA, tạm dịch là "Cơ quan tình báo ngầm"). Một tin tặc khác có tên Robert "Intel" Burns - người trở thành nhân chứng cho các nhà điều tra từ năm 2010 và cũng có tham gia vào UIA - đóng vai trò quan trọng trong việc phá án bởi anh ta đã giới thiệu Miller cho đặc vụ FBI.
Ngoài án tù 18 tháng, Miller cũng sẽ bị giám sát trong vòng 36 tháng và buộc phải đền bù thiệt hai cho các tổ chức bị anh ta hack và xâm phạm. Số tiền bồi thường chưa được tiết lộ.
|
|
|
|
| Google, Microsoft, Yahoo sắp bị đánh sập? |
|
Đăng bởi: maybomtangap - 09-17-2013, 03:18 AM - Diễn đàn: Tin công nghệ
- Không có trả lời
|
|
Nhóm hacker tự xưng là "quân đội Điện tử Syria" (SEA) tuyên bố trên Twitter rằng họ đã chiếm quyền kiểm soát các website hàng đầu của truyền thông Mỹ, bao gồm New York Post, Huffington Post.
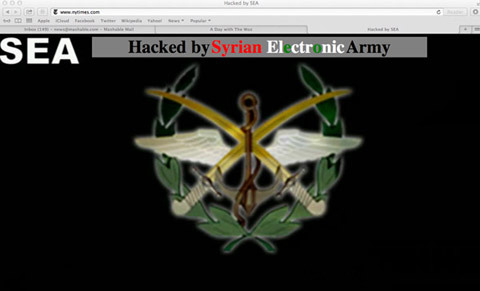
Tờ Mashable cho biết, các hacker đã thông báo về việc chiếm quyền kiểm soát tên miền đăng ký của trang mạng xã hội Twitter bằng chính tài khoản cá nhân thuộc mạng xã hội này. Cùng với thông báo của mình, nhóm hacker đã đính kèm một ảnh chụp màn hình làm bằng chứng cho việc SEA kiểm soát thành công thông tin về tên miền quản lý đăng ký của trang Twitter.com. Hình ảnh cho thấy SEA chính là quản trị mạng của trang mạng xã hội này và địa chỉ email là sea@sea.sy.
Theo HD Moore, một nhà nghiên cứu của Rapid7, việc SEA giành quyền kiểm soát tên miền của Twitter có thể liên quan tới MelbourneIT, một nhà cung cấp dịch vụ đăng ký tên miền.
"Cả ba tên miền đều sử dụng MelbourneIT là nhà đăng ký tên miền của chúng", Moore nói, ông ám chỉ tới nytimes.com, twitter.com và twimg.com. "Sau khi quyền truy cập bị kiểm soát, SEA có thể chuyển hướng tất cả các DNS, email và lưu lượng truy cập web từ những trang này tới một máy chủ của họ".
Moore lưu ý rằng các tên miền của các "đại gia" lớn khác như Yahoo.com, Google.com, Microsoft.com và AOL.com cũng đều đăng ký với MelbourneIT.
"Các tên miền khác hiện chưa có dấu hiệu bị tấn công, nhưng nếu tin tặc đã tìm thấy một lỗ hổng trong hệ thống của MelbourneIT, các tên miền khác cũng đang bị đe dọa", Moore chia sẻ trong một email gửi cho trang tin Mashable.
|
|
|
|
| Điểm mặt 10 hacker khét tiếng nhất thế giới |
|
Đăng bởi: maybomtangap - 09-17-2013, 03:17 AM - Diễn đàn: Tin công nghệ
- Không có trả lời
|
|
Dù là để thử thách bản thân và thỏa chí tò mò, những hacker này cũng đã phải ngồi tù ít nhất vài tháng cho hành động của mình.
Trong quá trình sử dụng máy tính cá nhân, chắc hẳn đã có lúc bạn gặp phải tình trạng máy bị nhiễm virus và có thể gây mất ổn định hệ thống. Dẫu vậy, đây rất có thể chỉ là một loại virus “lành tính”. Trong lịch sử ngành công nghệ, đã xuất hiện vô số những con virus có thể gây tê liệt toàn bộ hệ thống của một loạt các tập đoàn lớn trên thế giới và gây ra thiệt hại khó lòng đong đếm. Chúng chính là kết quả quá trình “dày công” nghiên cứu của các hacker tài năng.
10. Loyd Blankenship
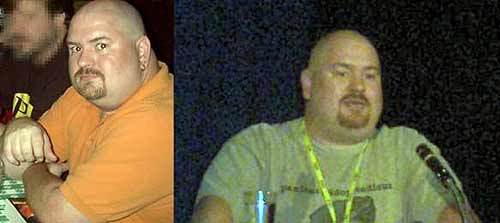
Loyd Blankenship là một hacker chưa từng thực hiện một sự vụ đáng chú ý nào trên danh nghĩa cá nhân bởi ông là thành viên của nhóm Legion of Doom (đối thủ của nhóm hacker nổi tiếng Masters of Deception) vào những năm 80 của thế kỉ trước. Có biệt hiệu là The Mentor, Loyd bắt đầu được người ta biết đến sau khi xuất bản cuốn sách bán chạy The Hacker Manifesto (tạm dịch: Tuyên ngôn Hacker) được ông bắt đầu viết sau khi bị bắt vào năm 1986. Cuốn sách này có nội dung chính để bảo vệ hacker và một phần khẳng định họ thực hiện những vụ hack chỉ để thỏa chí tò mò chứ không hề có ý xấu.
9. Stephen Wozniak (Steve Wozniak)
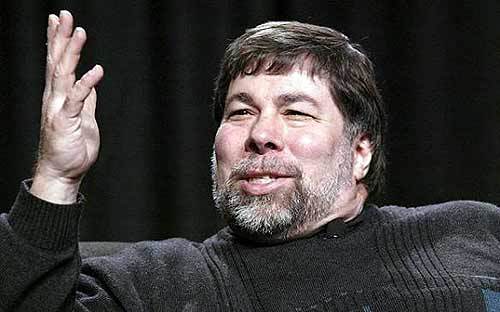
Có thể bạn chưa biết người đồng sáng lập ra Apple đã từng là một hacker. Khi còn là một sinh viên tại trường Đại học California, Hoa Kỳ, ông đã từng tạo ra một thiết bị cho phép người dùng thực hiện các cuộc gọi điện thoại đường dài hoàn toàn miễn phí. Không lâu sau khoảng thời gian này, Stephen bắt đầu làm việc cùng Steve Jobs và tạo ra thương hiệu Apple Computer.
8. The Masters of Deception
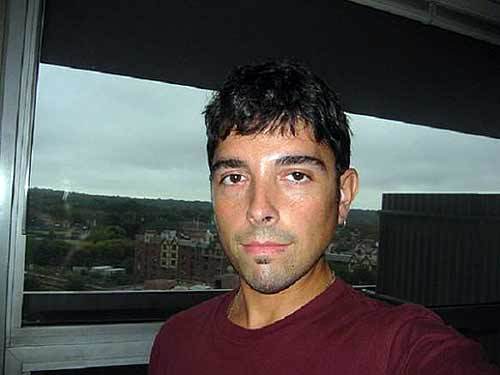
Vào những năm 1980, một nhóm các hacker đã tụ tập với nhau để tạo ra một tổ chức có tên gọi Legion of Doom. Theo đó, tổ chức này ra đời với “sứ mệnh” đột nhập vào mạng lưới của các tập đoàn lớn để phá hoại. Không lâu sau đó, một vài thành viên của tổ chức đã quyết định tách nhóm để lập ra một tổ chức đối thủ mới cho riêng mình với tên gọi Masters of Deception (MoD). Trong suốt quá trình hoạt động, nạn nhân đáng chú ý nhất của MoD là nhà mạng AT&T khi băng nhóm hacker này đột nhập thành công và phá hoại được hệ thống mạng lưới trên diện rộng của họ. Năm 1992, MoD bị phát hiện, một vài thành viên của nhóm phải vào tù, số còn lại được hưởng án treo.
7. Adrian Lamo
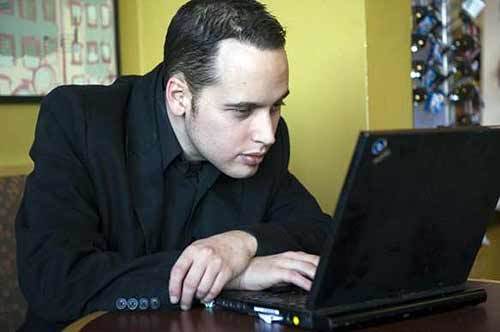
Adrino là một hacker khét tiếng, người có thể thực hiện việc phá hủy các kết nối an ninh từ bất kì đâu như quán cà phê, thư viện... Theo Adrian tâm sự, anh làm việc này chỉ đơn thuần mang tính giải trí và như một cách để thách thức bản thân. Vì vậy, khi đột nhập được vào hệ thống, đích thân Adrian thường thông báo cho chủ website về các lỗ hổng bảo mật. Trong quá trình hoạt động, anh đã từng thêm được tên mình vào danh sách các chuyên gia của tờ New York Times, một việc được cho là cực kì khó lúc bấy giờ. Adrian bị bắt năm 2003. Anh cũng chính là người đã tố cáo Bradley Manning, người đã cung cấp các tài liệu mật liên quan đến chính phủ Hoa Kỳ cho Wikileaks.
6. Sven Jaschan
Năm 2004, thế giới Internet đã hoảng loạn vì một loạt các virus có tốc độ lây lan cực kì nhanh mang tên gọi Netsky và Sasser. Hai loại mã độc này lan nhanh tới mức chỉ trong một thời gian ngắn nó đã tạo ra đến 70% lượng malware đang phát tán trên Internet lúc bấy giờ. Thật đáng ngạc nhiên khi đứng đằng sau tất cả sự vụ này chỉ là một cậu thiếu niên có tên Sven Jaschan. Cậu chàng sau đó đã bị bắt và phải ra hầu tòa, tuy nhiên, do cậu vẫn đang ở tuổi vị thành niên nên chỉ phải chịu án treo. Mặc dù lý lịch không còn trong sáng do tội... nghịch phá, tài năng của Sven vẫn được săn đón cực kì ráo riết. Anh nhanh chóng được nhận vào làm việc cho một công ty an ninh mạng để giúp họ phát triển các giải pháp chống lại virus.
5. David L. Smith
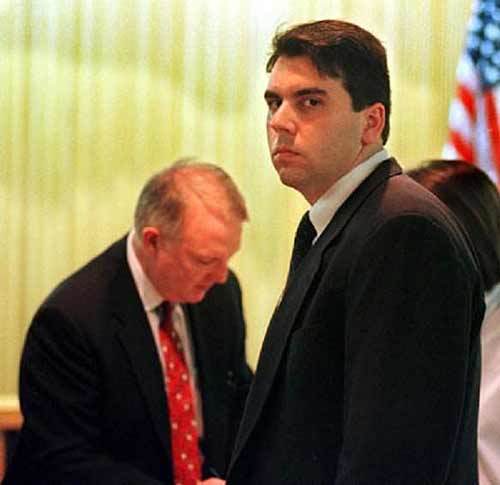
David chính là tác giả của virus nổi tiếng mang tên Melissa. Theo đó, dạng nguyên bản của virus này được phát tán qua email và nó chính là loại virus đầu tiên được chuyển đến các nạn nhân thành công thông qua hình thức này. Các chuyên gia ước tính thiệt hại mà virus Melissa gây ra đã lên tới con số 80 triệu USD. David nhanh chóng bị bắt sau đó và bị kết án 5 năm tù.
4. Michael Calce
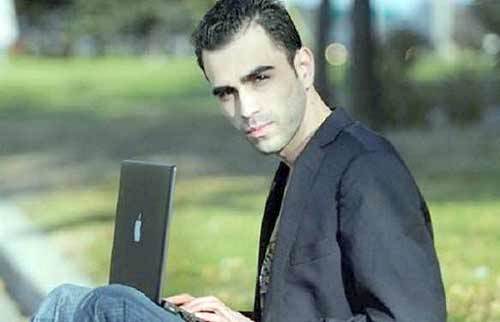
Mới chỉ 15 tuổi, Michael Calce đã có khả năng đánh sập tạm thời hệ thống của các dịch vụ nổi tiếng như Yahoo, Amazon hay eBay. Sử dụng mật danh MafiaBoy, Calce thường đánh sập các website bằng cách sử dụng phương pháp tấn công từ chối dịch vụ (DoS). Đáng lẽ ra, Michael đã có thể tận hưởng “chiến thắng” của mình một cách trọn vẹn mà không bị các nhà chức trách sờ gáy nếu như anh chàng không mạnh miệng khoe khoang về thành tích của mình trên một phòng chat online. Hậu quả là Michael đã phải chịu án giam lỏng 8 tháng cộng một khoản tiền phạt. Cậu cũng bị bắt buộc hạn chế sử dụng Internet.
3. Robert Tappan Morris
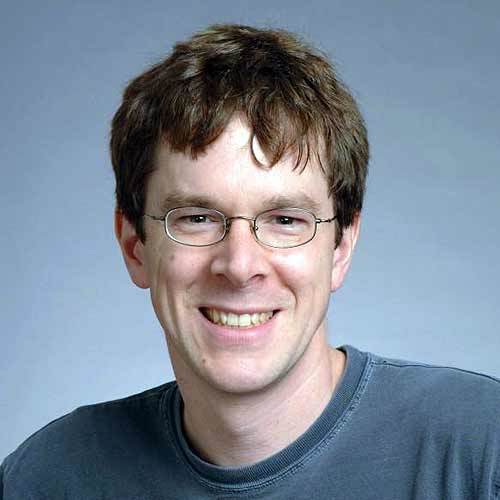
Năm 1988, một người sở hữu đến hai tấm bằng cử nhân của hai trường Đại học Cornell và Đại học Harvard có tên Robert Tappan Morris đã quyết định thử kiểm tra độ lớn của Internet. Anh đã thực hiện việc này bằng cách tạo ra virus mang tên Morris. Virus này cuối cùng đã lây nhiễm đến 6.000 thiết bị máy tính Unix quan trọng, gây tê liệt hoàn toàn và gây ra thiệt hại đến hàng triệu USD. Hiện nay, chiếc đĩa mà Morris từng dùng để ghi virus lên đang được trưng bày tại Bảo tàng Khoa học Boston còn Morris thì đang là một giáo sư tại Học viện Công nghệ Massachusetts.
2. Kevin Poulsen
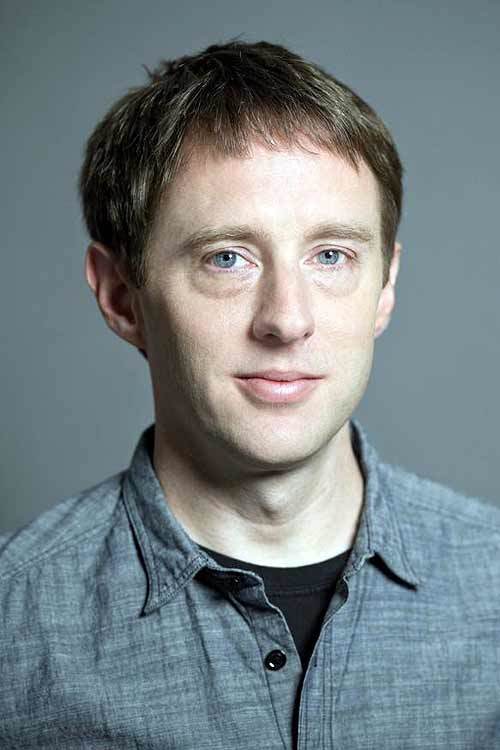
Kenvin bắt đầu sự nghiệp hacker của mình bằng cách đột nhập vào hệ thống điện thoại của một đài radio và trở thành người gọi điện thứ 102. Kết quả là anh đã trúng thưởng một chiếc xe Porsche. Anh cũng đã từng đột nhập vào các hệ thống nhà mạng điện thoại để kích hoạt các số máy cũ hay thậm chí là phá hoại cơ sở dữ liệu của cục điều tra liên bang.
Hiện nay, Kenvin đang là một cây viết cho tờ Wired News.
1. Kevin Mitnick
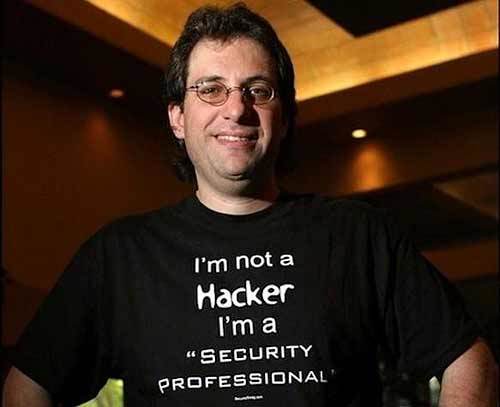
Kevin Mitnick không hề muốn người khác gọi mình là một hacker mặc dù đã tự tay đột nhập vào hệ thống của hàng loạt công ty và tập đoàn lớn như Nokia, Fujitsu hay Motorola. Kevin bị bắt vào năm 1995 và đã phải ở trong tù trong suốt 7 năm. Hiện nay anh đang là người điều hành của một công ty tư vấn các giải pháp an ninh cho hệ thống máy tính do chính anh thành lập.
|
|
|
|
| Dịch vụ đăng ký tên miền giá ưu đãi |
|
Đăng bởi: techpro - 09-17-2013, 03:12 AM - Diễn đàn: Box rao vặt linh tinh
- Không có trả lời
|
|
Tên miền ( domain name ) là được coi là “bất động sản” trên Internet. Tên miền thường gắn với tên công ty, thương hiệu của doanh nghiệp hoặc các lĩnh vực hoạt động kinh doanh. Gần đây, đầu cơ tên miền còn được coi là một lĩnh vực có sức thu hút mãnh mẽ.
Dịch vụ đăng ký tên miền của CSA với đầy đủ các thể loại đuôi .COM, .NET, .ORG, tên miền quốc gia như .COM.VN, .VN, .NET.VN, tên miền chính phủ như .GOV.VN, tên miền giáo dục như .EDU, .EDU.VN và nhiều loại tên miền khác nhau như .us, .co, .cc, .mobi, .asia, .tv …sẽ mang đến cho bạn nhiều sự lựa chọn hơn.
Kiểm tra tình trạng đăng ký tên miền tại website : http://www.tenmien.vn
Tên miền là duy nhất và được ưu tiên cấp phát cho chủ thể nào đăng ký trước. Hãy nhanh tay đăng ký cho mình một tên miền riêng để phát triển thương hiệu của bạn.
Liên hệ : (08). 39 33 99 55 hoặc Email: info@csa.vn
Tham khảo bảng giá tên miền:
|
|
|
|
| Thiết bị báo trộm – báo cháy giá rẻ an toàn cho gia đình |
|
Đăng bởi: leductam1 - 09-17-2013, 03:08 AM - Diễn đàn: Box rao vặt linh tinh
- Không có trả lời
|
|
[FONT="]Thiết bị báo trộm kết hợp Thiết bị báo cháy, báo gas, báo khói[/FONT]
[FONT="] - Hệ thống báo trộm không dây Model cao cấp hổ trợ sử dụng SIM điện thoại di động GSM để thực hiện cuộc gọi khẩn cấp, và gởi tin nhắn khi hệ thống bị kích hoạt báo động. [/FONT]
[FONT="]- Hổ trợ 3 băng tần 900 / 1800 / 1900MHz [/FONT]
[FONT="]- Tự động Tắt / Mở chế độ báo động theo thời gian cài đặt trước[/FONT]
[FONT="]- Khi có trộm đột nhập vào vùng kiểm soát, bộ Kiểm Soát Trung Tâm, sẽ kích hoạt hụ còi tất cả các còi có trong hệ thống, đồng thời thực hiện cuộc gọi và gởi 05 tin nhắn SMS đến 05 số điện thoại, cùng lúc của Chủ Nhà để thống báo có trộm. [/FONT]
[FONT="]- Kiểm soát được 6 vùng, 28 thiết bị như báo trộm, báo cháy, báo rò rĩ Gas[/FONT]
[FONT="]- Điều khiển Tắt / Mở các thiết bị điện .[/FONT]
[FONT="]- Trọn bộ bao gồm : 01 Bộ kiểm soát trung tâm, 01 đầu dò , 01 bộ kiểm soát mở cửa , 1 còi và 02 điều khiển từ xa .[/FONT]
[FONT="] [/FONT]
[FONT="]Hàng chính hãng, bảo hành 12 tháng.[/FONT]
[FONT="] [/FONT]
[FONT="]Secumart rất hân hạnh được đón tiếp và phục vụ qúy khách hàng tại:[/FONT]
[FONT="]Secumart Hà Nội [/FONT][FONT="]
[/FONT][FONT="]349B Ngõ 191 Minh Khai - Q. Hai Bà Trưng - Hà Nội
Tel: (84-4) 36255 269 / (84-4) 36255 270
Hotline : 0975 295 859[/FONT]
[FONT="]Website: [/FONT][FONT="]http://secumart.com.vn/[/FONT]
[FONT="] [/FONT]
[FONT="]Đà Nẵng[/FONT][FONT="]
163 Nguyễn Khánh Toàn - Q. Hải Châu - Đà Nẵng
Tel: 0511.3628338 - Fax: 0511.3628339
Hotline: 0932 31 9991[/FONT]
[FONT="] [/FONT]
[FONT="]Tp.Hồ Chí Minh[/FONT][FONT="]
62 Lê Thị Bạch Cát - Phường 13 - Q.11 - Hồ Chí Minh
Tel: (84-8) 3606.3252- Fax: (84-4)3 965 1401
Hotline: 096 882 1139[/FONT]
|
|
|
|
| 5 siêu smartphone đáng giá nhất hiện nay |
|
Đăng bởi: maybomtangap - 09-17-2013, 03:08 AM - Diễn đàn: Tin công nghệ
- Không có trả lời
|
|
Apple vừa chính thức ra mắt iPhone 5S góp thêm một siêu phẩm mới cho thị trường smartphone. Dưới đây là 5 smartphone đáng giá nhất hiện nay trên thị trường.
LG G2

Smartphone LG G2 được thiết kế với màn hình full HD 5.2-inch. Cấu hình mạnh vào hàng mạnh nhất trong số các smartphone đang có mặt trên thị trường vi xử lý Qualcomm Snapdragon 800 tốc độ 2.26GHz, RAM 2GB. Camera 13MP với đèn flash LED, chống rung quang học ngay cả với hình ảnh chuyển động, quay phim FullHD 1080p 60 khung hình/giây.
Tuy nhiên, các phím cứng điều khiển được thiết kế ra mặt sau chứ không nằm trên cạnh bên nên người dùng sẽ mất thời gian để làm quen. Máy cũng không có khe cắm thẻ nhớ mở rộng.
LG G2 dự kiến ra mắt thị trường VN cuối tháng 9 này với mức giá khoảng 14-14,5 triệu đồng.
iPhone 5S

iPhone 5S vừa ra mắt với điểm nổi bật nhất là bảo mật cảm biến vân tay tích hợp trên nút Home và chip A7 64-bit, camera được nâng cấp nhiều tính năng mới so với iPhone 5 như khả năng quay chậm và đèn flash kép cho khả năng chụp thiếu sáng tốt hơn.
Chiếc smartphone mới nhất và cao cấp nhất của Apple này vẫn được thiết kế với vỏ nhôm cao cấp, 3 màu trắng bạc, xám và vàng champagne.
Phiên bản quốc tế 16GB được Apple công bố giá 649 USD. Hàng xách tay về thị trường VN sau ngày 20/9 được dự kiến giá khoảng trên 20 triệu. Giá iPhone mới hàng xách tay thường giảm nhanh sau đó khi lượng hàng về nhiều.
Galaxy Note 3

Ra mắt đầu tháng 9 vừa qua, Note 3 được Samsung trang bị một cấu hình khủng với vi xử lý Exynos 5 Octa 1,9GHz hoặc Snapdragon 800 lõi tứ 2,3GHz (tùy thị trường phát hành), RAM 3GB.
Camera cũng là một điểm khá nổi bật của Note 3, camera chính 13MP, công nghệ ổn định hình ảnh quang học và đèn flash đôi.
Một điểm mới ở dòng Note là Samsung đã thiết kế mặt sau của Note 3 giả da giúp người dùng cầm chiếc phablet này dễ dàng hơn.
Note 3 lên kệ ngày 25/9 tới đây khắp toàn cầu. Giá dự kiến ở thị trường VN vào khoảng 16-17 triệu đồng.
Xperia Z1

Sony cũng vừa cho ra mắt chiếc smartphone Xperia Z1 tại IFA 2013 tại Đức. Z1 có màn hình 5-inch Full HD, vi xử lý lõi tứ Snapdragon 800 2,2 GHz, GPU Adreano 330, RAM 2 GB, chạy Android 4.2.2 Jelly Bean.
Một trong những điểm nổi bật của Z1 là khả năng chống bụi và nước. Ngoài ra, camera cũng là một yếu tố được nhắc đến nhiều nhất ở chiếc smartphone này. Sony trang bị cho Z1 cảm biến Exmor RS có độ phân giải 20.7MP, ống kính ống kính G Lens có góc rộng 27 mm, khẩu độ f/2.0 tích hợp tính năng clear Image Zoom 3x.
Xperia Z1 dự kiến về VN đầu tháng 10 tới với giá khoảng 16 triệu đồng.
Lumia 1020

Ra mắt hồi đầu tháng 7 vừa qua, Lumia 1020 nổi bật so với tất cả các smartphone hiện nay với việc được trang bị camera cảm biến PureView 41 MP tích hợp 6 ống kính Zeiss.
Windows Phone chưa có khả năng chạy đua về phần cứng vì thế Lumia 1020 chỉ được trang bị vi xử lý lõi kép Snapdragon S4 Pro tốc độ 1.5GHz, 2GB bộ nhớ RAM.
Giá bản quốc tế tại Mỹ là 735,5 USD (tương đương 15,6 triệu đồng) trong khi tại châu Âu, Lumia 1020 đắt hơn với 799 Euro (hơn 22 triệu đồng). Tại Việt Nam, smartphone này dự kiến bán ra vào dịp cuối năm nay với mức giá khoảng từ 16-17 triệu đồng.
|
|
|
|
| Cơ hội nhận iPhone 5s "mới ra lò" cùng gMO Tiên Hiệp 3 |
|
Đăng bởi: mannuva - 09-17-2013, 03:06 AM - Diễn đàn: Games Offline
- Không có trả lời
|
|
Theo thông tin chính thức của NPH MCCorp, vào ngày 17/9 này, gMO Tiên Hiệp 3 sẽ mang đến không chỉ 1 mà tới 3 tin vui dành cho fan hâm mộ với việc xuất hiện vùng đất thứ 2 – “Chu Tước” , update phiên bản mới mang tên “Bách Luyện Thành Tiên” và đồng thời là event cực chất với cơ hội rinh ngay iPhone 5s đang gây “sốt xình xịch” với cộng đồng Việt.
Tuy chỉ mới ra mắt được hơn 1 tháng nhưng Tiên Hiệp 3 đã thổi một luồng gió tươi mới tới làng game Việt khi sở hữu một nền tảng đồ họa vượt trội cùng lối chơi đặc sắc. Bên cạnh đó là những tính năng đặc trưng của thể loại RPG vô cùng quen thuộc với đa số game thủ và một hệ thống nhiệm vụ, hoạt động vô cùng đa dạng có khả năng tương tác cao. Nhờ những cuộc đấu trí đầy ngoạn mục trong chiến đấu, người chơi sẽ luôn được trải nghiệm một “thế giới hoàn mỹ” với muôn vàn điều bí ẩn cần được khám phá. Những nhân vật trong gMO này sẽ không đơn thuần chỉ là tu luyện mà khi càng tiến sâu vào tiên giới, người chơi sẽ phải trải qua những cung bậc cảm xúc ái, hận, tình, thù, nhân quả đan xen để có thể hoàn thành “mộng” thành tiên của mình.
Nhằm tiếp tục mang đến những khó khăn và thử thách mới trên con đường trải nghiệm cảm giác tiên cảnh khi chu du khắp thiên hạ, NPH MCCorp mang tới game thủ một phiên bản hoành tráng mang tên “Bách Luyện Thành Tiên”. Trong Big update lần này, Tiên Hiệp 3 sẽ khai mở cấp độ 70 với các máp mới và đặc biệt, hệ thống chiến đội mới mang tên “Kỳ phùng địch thủ” gây nên rất nhiều tò mò dành cho cộng đồng game thủ trên diễn đàn.


 Hàng loạt “người nổi tiếng” sẽ xuất hiện tại phiên bản mới
Cùng với việc phiên bản “Bách Luyện Thành Tiên” được cập nhật sẽ là sự xuất hiện của server “Chu Tước” - tứ linh thứ 2 sau “Thanh Long”. Đáp lại niềm tin yêu của người chơi dành cho Tiên Hiệp 3, NPH MCCorp đưa ra chuỗi sự kiện mới vô cùng hấp dẫn. Cuộc đua Top tại server “Chu Tước” chắc chắn sẽ vô cùng khốc liệt với giải thưởng cực kỳ giá trị - “Táo” iPhone 5s “nóng hổi” sẽ thuộc về người chơi may mắn nhất. Theo nhiều lời đồn đoán từ cộng đồng, khả năng đây cũng sẽ là thông tin hé lộ cho bộ cài iOS sắp ra mắt của gMO turn-based đỉnh cao này.
 Phần thưởng iPhone 5s hé lộ cho việc ra mắt bộ cài iOS trong thời gian tới của TH3
Nhân dịp này, Tiên Hiệp 3 cũng có rất nhiều sự kiện x2 thẻ nạp dành riêng cho thẻ cào Mobay Card - thẻ game mobile online đầu tiên ra mắt tại Việt Nam do MCCorp phát hành. Chi tiết sự kiện thẻ cào xem tại đây.
Trang chủ: http://th3.mobay.vn/
Tải game cho dế: Soạn tin TH3 gửi 8075 (phí dịch vụ 500 VNĐ)
|
|
|
|
|


